Как написать национальную ОС за 2 года


Каким то чудесным образом набрел тут на статью о планах на создание национальной OS, которые были одобрены в начале апреля, на заседании правительственной комиссии по высоким технологиям и инновациям. Людям под разработку выделяют, ни много ни мало 488 миллионов рублей, то есть порядка 15 лямов зелени, которые должны освоить за два года, а в течении последующих 9 лет планируется вбухать в развитие всей технологии порядка 88 миллиардов рублей, то есть 3 миллиарда долларов. Причем вокруг этого в рунете развернулась совершенно дикая полемика в которой с одной стороны народ кричит распил, с другой псевдоумные эксперты заявляют о том, что “распил” кричат только тупари не читавшие сопроводительную справку к данному проекту. Справку я осилил, не смотря на “многабукафф” и могу тоже сказать- типичный и что самое главное, циничный, распил. Ибо в ней просто идет списком перечисление технологий: таких как виртуализация, распознование текста, ip телефония, резервирование и прочее. Из приведенного списка видно, что всем этим, на протяжении последних десятилетий, занимались различные коммерческие компании на западе, так что написать все с нуля, даже за ближайшие 9 лет не получится.

Но что же тогда имеется ввиду? А в этой справочке- есть такие строки- внедрение свободного ПО, то есть получается эти самые 3 миллиарда долларов выделяются на внедрение и разработку документации под это внедрение. Вот тебе и распил. Никто ничего не будет писать или создавать- занесут небольшую денежку GNU за коммерческое использование свободных продуктов и далее “Ланит”, или кто нить еще из сидящих на госзаказе, будет осваивать вышеупомянутые бабуськи на просторах бескрайней.

А что же, спрашивается, относительно национальной ОС? Все бы ничего, но со слов директора GNU/Linux-центра Павла Фролова, людей способных реализовать подобный проект, в стране от силы 50 человек, не объединенных между собой ничем. Поэтому наиболее правильным путем разработки было бы собрать их всех вместе и запереть на год-другой в каком нибудь помещении, по аналогии с закрытыми КБ советских времен. А пока эти люди разъединены, то и разрабатывать некому, так что данный проект поручен холдингу “Сириус”, владельцу части акций компании “Альт Линукс”, разработчика российского линуха- Alt Linux, стартанувшего в начале 2Yk из руссификации Mandrake. Не знаю что он представляет из себя сейчас, но пять лет назад это был выпиленный на коленке дистрибутив, чьим основным достоинством являлся родной русский. Так что, откровенно говоря, вызывает большое сомнение то что за 2 года удастся сделать то, что делалось десятилетиями и большая вероятность, что разработка национальной ОС будет представлять из себя темизацию рабочего стола, по аналогии с лулзом полуторагодичной давности, запущенным уральским школьником Денисом Поповым, который явил миру собственный линух BolgenOS, явившимся по сути обычной Ubuntu с потертыми GNU’шными лицензиями, темизированным рабочим столом и переименованными пакетами: clamav, tar, gimp, arora и другими. Так что школьник сделал это по глупости и бахвальству, подхваченному учителями и растиражированному СМИ, а вот большие и хитрые дядьки в костюмах, поняли, что все эти смехуечки вокруг школьника с проведением аналогий с Петриком- отличная тема для заработка и сразу же не растерявшись, стали проводить изыскания на тему того, как за 2 года разработать собственный Linux. Посмотрим что нам явят в этот раз, но скорее всего это будет либо Ubuntu либо слака или мандрива, так как бодаться с новеллом или редхатом, перепилив собственно суську или центосину, наши навряд ли станут.

Главное чтобы не KremlinBSD..
хотя если национальная ОС будет именоваться SpizdiliBSD то звучать должно более достойно..
или же просто и понятно  FreeBDS.Raspil Edition

VN:F [1.9.21_1169]
Rating: 3.2/10 (46 votes cast)
VN:F [1.9.21_1169]
Rating: +6 (from 10 votes)

Теги: ,

Как лучший хостинг может терять клиентов


Наверное многие из вас знают о таком популярном интернет-аукционе GoDaddy’s, который по совместительству также является крайне популярным регистратором доменных имен в бургонете, и, в добавок к этому, предоставляет также и услуги хостинга. На самом деле, аукцион доменов предлагаемый этой компанией очень удобная и полезная штука, на которой не за дорого можно отхватить жирный дроп домена с 10летней историй и 3-5PR на борту, но у них случилась одна беда- они взяли на работу мудака.

Собственно- о чем я: в начале марта CEO компании GoDaddy’s – Bob Parsons выложил на ятупе ролик, в котором он убивает на сафари в Зимбабве африканского слона, и это видео вызвала крайнее возмущение клиентов компании GoDaddy’s, в результате чего клиенты стали переходить на другие хостинги и переводить свои домены к иным регистраторам. За прошлый месяц (апрель), одна только компания Namecheap приняла более 20000 бывших клиентов GoDaddy’s, которые перевели свои домены на поддержку этого известного регистратора доменных имен. Надо отметить, что компания Namecheap также является одним из крупнейших регистраторов доменов в зарубежных доменных зонах: com, org, biz, net и многих других.

И, буквально на той неделе, мне упало информационное письмо от другого крайне надежного американского хостера Hostgator (на мой взгляд это лучший хостинг из того многообразия хостинг-провайдеров, с которыми мне доводилось работать, ибо они дают реальные 99,999% uptime), который информировал своих клиентов о том, что его команда, напротив, крайне любит слонов и понимает возмущение всех клиентов компании GoDaddy’s, и в этой связи предлагает бесплатный трансфер всем клиентам Godaddy’s для переезда на лучшие хостинг площадки Hostgator. И самое веселое, что приколисты от Hostgator взяли довольно известный ролик с  одним из рунетовских мемов и наложили на него свои титры в которых они сообщают некоему клабберу, возмущенному кровожадностью CEO GoDaddy’s, радостную новость о том, что хостинг провайдер Hostgator принимает сайты беглецов с опальной площадки, чем повергает этого клаббера в неописуемый восторг. :) Естественно среди бургов сразу нашлись люди, что не врубили в эту шутку и стали распыляться на тему того что это обман, но тем у кого чувство юмора не атрофировано общением с лучшим хостингом, настоятельно рекомендую посмотреть этот шедевральных маркетинговых ходов, в плане продвижения хостинга.

Такой вот не затейливый маркетинг на реальном факапе исполнительного директора (читай CEO) одной из крупнейших американских компаний, работающих в нише предоставления различных интернет-сервисов.  Можно только догадываться что этому великовозрастному придурку сказали его коллеги и хозяева GoDaddy’s, но потенциальные конкуренты компании, могут подарить ему какой нибудь дорогой подарок, ибо о таком подарке со стороны одного из крупнейших хостингов и регистраторов США,  никто не мог и мечтать.

И надо полагать, что для тех кому по барабану африканский слон, нужно поспешить, ибо компания лузера CEO будет заманивать своих клиентов обратно всевозможными акциями и промопредложениями: не даром в последнее время они предлагают домены со скидками до 30% от действующих тарифов (не часто встречается такая распродажа доменов), так что заиметь несколько доменчиков у данного регистратора по скидочным ценам, крайне не плохой шанс. Ну и естественно у них располагается один из лучших он-лайн аукционов доменных имен в интернете, на котором можно купить не только дропы с PR, но и отловить реальные домены с ТиЦ- максимум что я выцеплял на этом аукционе- было 4PR и 50ТиЦ всего за 120$, при том что за подобный домен у руцентрового аука просят от 500$, и главное что на этом аукционе гораздо меньше клеек, и гораздо больше доменов с историей. И главное что все эти домены, если конечно вы купили не клейку, держатся стабильно- тиц несколько просаживается на 10-20 пунктов (если домен не подпитывать прогонами и продвижением), но PR на всех моих доменах стабильно держится уже последний год. Так что лучший способ набрать недорогих и качественных дропов – это зарегаться на аукционе доменов com GoDaddy’s, так как на этом аукционе, можно приобрести как старые домены с историей, так и домены с тиц и PR.

VN:F [1.9.21_1169]
Rating: 3.3/10 (42 votes cast)
VN:F [1.9.21_1169]
Rating: -4 (from 12 votes)

Теги: , , ,

Проброс X-соединения через SSH


Как я описывал в предыдущих терзаниях по поводу настройки X-соединения с Windows машины к CentOS серверу, Xdmcp не является безопасным, в связи с чем его использование довольно ограничено использованием в открытых сетях, в связи с чем приходится изыскивать другие пути общения со своим удаленным сервером через X-соединение.
Но  X-терминальное соединение, можно инкапсулировать в протокол ssl, путем проброса соединения к клиентской части X-терминала, через протокол сеансового уровня SSH. Для этого ранее использовалась бесплатная программа putty, позволяющая устанавливать ssh соединение с удаленными машинами, а ноне данный клиент включен в поставку Xming сервера. Для чего при установке севера Xming на нашей клиентской Windows машине, в разделе выбора компонентов, выберем пункт Normal Putty Link SSH client. После установки произведем настройку нашего Unix-сервера под управление CentOS:

Настроиваем логин: K Menu -> System -> Login Screen
Во вкладке Remote, меню Style выставляем  Same as Local
Во вкладке Security, ставим галку Allow local system administrator login

После этого запускаем сервер Xming на стороне виндовой машины и настраиваем подключение, запустив программу XLaunch:
Multiple Window -> Start a program -> в Run Remote выбираем Using PuTTY и прописываем логин информацию к CentOS серверу через SSH  -> Additional parametrs можем оставить пустыми, либо прописать свойства терминала Х и ssh соединения ->  Готово

После нажатия Готово к нам вылетит окно стандартного текстового терминала юниксового сервера xterm, в котором мы можем запускать любые приложения, также как и в окне ssh сессии, с тем условием, что в случае запуска гуевых приложений, предназначенных для работы в X-окружении, в ssh сессии мы бы получили сообщение об ошибке, а в данном случае это приложение будет запущено на нашем виндовом рабочем столе. Для этого набираем любое юниксовое приложение:

# xeyes &
или
# blackjack &

Амперсенд нужен для того чтобы приложение запускалось в фоновом режиме и не вылетало когда мы снова начинаем работать в терминальной сессии.

Благодаря этому способу можно например поиграться на винде, в несвойственные ей игрушки, вроде маджонга или блэкджека. ;) Но при работе естественно следует помнить, что такой вариант работы является одним из нестабильных и находящихся в прямой зависимости от установленного соединения,  ибо при любом обрыве связи или затыке, все наши приложения радостно вылетят, посему подобной схемой рекомендовано пользоваться все таки в пределах собственной локальной сети, для упрощения администрирования удаленных серверов, находящихся в соседней комнате, или другом этаже.
В процессе настройки в какой то момент в логах появилось неприятное сообщение о том, что пакеты дропаются стороной CentOS сервера, что вылечилось добавлением в файл X-сервера Xming виндусовой машины C:\Program Files\Xming\X0.hosts строчки, содержащей IP адрес нашего CentOS сервера. Но это скорее исключение из правил, ибо все работает и без этого.

VN:F [1.9.21_1169]
Rating: 0.0/10 (0 votes cast)
VN:F [1.9.21_1169]
Rating: 0 (from 0 votes)

Теги: , , ,

Массовая рассылка писем в интернете своими руками


Как я уже писал- на моем последнем месте работы довольно интересный стиль постановки задач, который описывается фразой “лужу, паяю, на php ваяю”. Вот и сейчас мне поставили задачу рассчитаться с одним из клиентов, за счет выполнения рассылки по его собственной базе клиентов, состоящей из 200к+ адресов.

Сказано- сделано. Сначала я попробовал пойти по пути наименьшего сопротивления и попытался выискать субподрядчика на данный сервис, но все услуги начинались от 4-5к рублей, при этом ты не мог быть уверен в том, что твоя база далее не пойдет по рукам, и памятуя о том, что хочешь завалить дело- поручи его другому, я полез искать программы для массовой рассылки по интернету.

Поискав софтину для этого дела, я перепробовал несколько программ для массовых рассылок писем, как российских, так и зарубежных компаний, но остановил свой выбор между Atompark ePochta и AMS Enterprise, о которых расскажу несколько позже, но обе программы заслуживают своего внимания, тем более что ePochta, практически в три раза дешевле AMS, хотя в качестве программы для организации почтовых рассылок в интернете AMS выглядел более мощным продуктом. На самом деле, программ для массовой рассылки писем не так и много, ибо большинство рассылок что я видел в инете крутятся около 10-20к адресов, так что я со своими 200к был похож на героя фильма “Как потратить миллион долларов”. Но так или иначе погоняв какое то время обе программы для массовой рассылки писем, я остановил свой выбор на AMS Enterprise. Следующим этапом я более-менее ознакомился с её интерфейсом и основными возможностями, о которых расскажу позже, а пока могу заметить что мне крайне понравилась возможность подтягивания различных форматов в качестве шаблонов письма, а также крайне удобный редактор писем и возможность организации нескольких рассылок одновременно, к тому же, как оказалось имеется отличный модуль сбора статистики по просмотрам писем и открытию ссылок, правда требующий отдельного хостинга.

Читать полностью »

VN:F [1.9.21_1169]
Rating: 8.1/10 (19 votes cast)
VN:F [1.9.21_1169]
Rating: +4 (from 4 votes)

Теги: , ,

Руцентр, Яндекс и мракобесие в рунете


Утром упало весьма радостное письмо от Ру-Цетра, в котором они радостно проинформировали своих клиентов о том, что теперь на домены в зоне .РФ накладывается некоторое количество новых ограничений, один из которых является весьма интересное:

Кроме того, в Регламент регистрации доменных имен .РФ будут   внесены изменения, касающиеся условий их владения, а именно:
- в случае нарушения Владельцем прав правообладателей  товарных знаков или фирменных наименований, компания RU-CENTER  закрепляет за собой возможность аннулировать право владения   данным доменным именем.

То есть вот так просто и чисто по-совдеповски- я тут ЦАРЪ и БОХ- захотел дал, захотел отобрал. В этой связи очень сильное сомнение вызывает усиление популярности регистраций доменов рф, поскольку все эти вещи буду происходить как и заведено в нашей стране- через силовиков. То есть нужен кому нить какой нить убердомен.рф с 1500 тиц на борту, он спокойненько регает себе такую контору и идет в РУ-ЦЕНТР, или же заносит друзьям в сером, которые сами звонят в РУ-ЦЕНТР и говоря- это что такое???  Только вот вопрос, кто дал такие полномочия обычному регистратору, фактически по своему усмотрению отбирать домены. Тем более что мы уже были свидетелями того как RU-Center засуспендил сайт рутрекеру просто по письму из ментуры, то есть фактически проложив на законность делегирования доменов в выделенном сегменте.

Тут нельзя не вспомнить недавний скандал с системой Яндекс.денег которые слили инфу плательщиков их системы, переводивших бабки на счет Нава-ОГО (не пишу фамилиё просто чтобы не вырубить себе адсенс на странице), по простому запросу из ФСБ, в противоречие закону о персональной информации и тем более отсутствия закона об электронных платежах. Ну, а б’шники, в свою очередь, интеллигентно передали эти данные в пользование нашистам, которые не придумали ничего лучше как звонить людям и показывать свою осведомленность. Фимоз юношеского мозга конечно явно на лицо, но такой подставы конечно Яндекс думаю не ожидал, тем более накануне выхода на ИПО. Учитывая тот момент, что с него соскочило очень много вебмастеров и фрилансеров, изначально пользовавшихся этой системой, причем соскоки были из-за косяков системы и несовершенства безопасности, то теперь, полагаю, факт того что базу про твои доходы будут продавать на Савеле мало кого улыбает, так что система останется в пользовании только у самых тугоумных идиотов.

Но общая тенденция прослеживается очень не плохо- ничего не иметь в раше: ни доменов, ни платежек, ни банковских карт, а видимо в идеале и жилья. И если это конечно сказано сгоряча, то тема присутствия в рунете, с каждым годом прослеживается все ярче и ярче: хостинги- зарубежные, домены- зарубежные, платежки- зарубежные, или хотя бы которые как вебманя находящиеся вдалеке от исторической.

VN:F [1.9.21_1169]
Rating: 3.6/10 (22 votes cast)
VN:F [1.9.21_1169]
Rating: +1 (from 5 votes)

Теги: , , , ,

Пару слов про атаку SEO Poisoning


В связи с ниже сказанным, относительно нового фейкового антивиря под MacOS, выпущенного все таки видимо нашими русскими умельцами, хотелось бы упомянуть о получившей в последнее время широкой распространении атаке, именуемой SEO Poisoning. Атака представляет собой создание некоего ресурса, который раскручивается всеми известными, в том числе и Blackhat SEO способами, до топа поисковых систем- преимущественно google и yahoo, так как в основном эти атаки направлены на бургонет. Оказываясь в выдаче выше легитимных ресурсов, подобный сайт получает огромное число кликов и переходов с поисковых систем, как например было в случае прошлогодней ситуации с выдачей целебсов, когда переходя по топу выдачи гугля – клиент попадал на специально сконфигурированный сайт.

После чего зашедшему на сайт пользователю суется исполняемый php или javascript который базируясь на уязвимости системы, инсталяет в систему некий злонамеренный код, который подтягивается зачастую с использованием внедренных элементов iframe, или же flash редирект, когда предлагается загрузить сторонний кодек для просмотра видеоролика (преимущественно порнографического содержания). Таким же образом эта атака происходит, когда злоумышленникам удается внедрить данный метод XSS-атаки и на “честные” сайты имеющие некоторые уязвимости безопасности, которые и эксплуатируются негодяйскими негодяями для внедрения злонамеренного кода на машину потенциальной жертвы. И не смотря на постоянную борьбу Google с подобными сайтами, следствием которой вы можете видеть красную заставку, предупреждающую вас о потенциальной угрозе, исходящей с данного сайта, популярность данного вида мошенничества неумолимо растет в и данный момент (по состоянию 2010 года) составляет порядка 17% от всех топовых поисковых запросов Goolge, то есть переходя по ссылкам из топа выдачи, в 17 случаях из 100 вы попадаете на специально сконфигурированный сайт, или же подвергшийся компрометации. И не малое значение здесь конечно играют компании, специализирующиеся на разработке и распространении подобных продуктов, в чьи партнерки с радостью и подключаются не сильно разборчивые в средствах заработка веб-мастера, ибо что продвигать педофильско-зоофильские партнерки, что клепать и подсовывать буржуйским лохам мальвары- все едино, тем более что заработки подобных веб-мастеров, именно на мальварных партнерках исчисляются десятками тысяч долларов.

VN:F [1.9.21_1169]
Rating: 3.8/10 (23 votes cast)
VN:F [1.9.21_1169]
Rating: 0 (from 0 votes)

Теги: , , , , ,

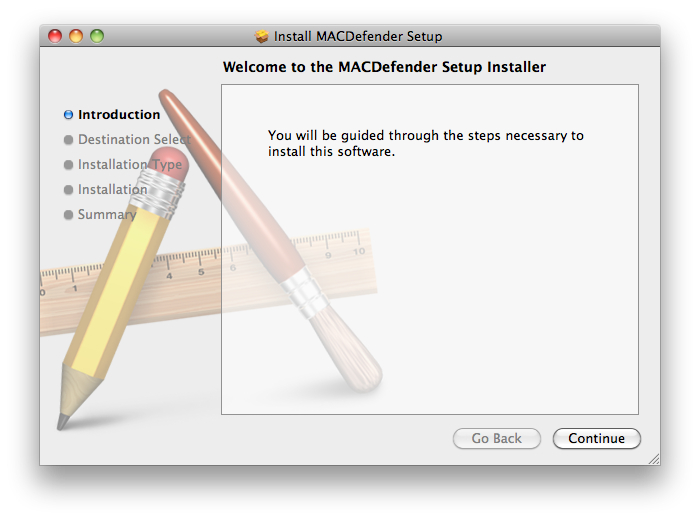
Фейковый антивирус MACDefender под MacOS


Майские праздники порадовали тем, что появилось пугало для многих трепачей, обожающий в стандартную холивару на тему “какой антивирус лучше” всунуть свои пять грошей про линух или макаку. Линух пока не трогаем, а вот к MacOS появился тот самый мальвар, за которые так ругают винду, и на которых последнее время не плохо поднимает бабуськи не безызвестный рейдай- клепая такую хню под винду и предлагая после, прикупить псевдоантивирь за 60-70 грин, который занимается только тем что устраняет данную пакость.

MacDefender Antivirus

Так вот- зовется эта штука MACDefender и цепляется она точно таким же образом как и в случае с винюками, через бродилку Safari, подсовываясь либо с зараженных сайтов, либо со специально созданных заглушек, выведенных в гугле-топ по ламерски-популярным запросам с помощью  SEO инструментария. Причем себя она представляет как адский антивирусник. Надо отметить, что это крайне прибыльный бизнес, так как редаевская контора, на подобных поделках, поднимает десятки миллионов грин в месяц именно на распространяя подобные продукты, которые распространяются через партнерскую программу, но имхо дают оооочень большой минус к карме, не смотря на фантастические суммы заработка вебмастеров.

Собственно советы по предотвращению, абсолютно такие же как и для винюковой машины- все отрицать:
т.е. если вы видите де то надпись “MACDefender Setup Installer”, то не надо с ней соглашаться и устанавливать данную тулзу;
также следует отключить в Safari возможность автоматического запуска и открытия  файлов (Preferences -> General tab и снять галку с кнопки “Open ‘safe’ files after downloading”)
С помощью следующих шагов можно MACDefender:
Запускаем диспетчер приложений Activity Monitor (находится в /Applications/Utilities/) и сортируем приложения по имени, ибо данный продукт представляется своим собственным MACDefender или MacDefender.app. Если он есть в списке, то грохаем его;
Открываем System Preferences -> Accounts -> Login Items и высматриваем в списке MACDefender или какую любую другую необычную запись. Обнаружив, сносим её, нажимая на “-”, для тгго чтобы она не стартовала при входе в систему;
Открываем папку с прогами (/Applications/) и выискиваем тоже MACDefender или MacDefender, после чего грохаем приложение.

Отлавливается эта пакость риалтаймовыми антивирусниками VirusBarrier X5 и VirusBarrier X6 с сегодняшними обновлениями от 2 мая, которые не только борятся с вируснями, но и с мальварами и различными злонамерными кодами, подсовываемыми с веб-страниц.

Более подробно о происхождении и работе  данного фейкового антивиря расписано в блоге Intego, которые вроде как и отыскали эту самую пакость.

VN:F [1.9.21_1169]
Rating: 4.5/10 (19 votes cast)
VN:F [1.9.21_1169]
Rating: 0 (from 4 votes)

Теги: , ,